このたび、パーク24グループが運営するタイムズカーのWebシステムに対する第三者による不正アクセスにより、お客様情報の漏えい(本事案)が確認されました。
お客様をはじめ、関係者の皆様に多大なるご迷惑とご心配をお掛けしておりますことを、心より深くお詫び申し上げます。
当グループは本事案を重大な問題と受け止め、外部専門機関の協力を得ながら影響範囲の特定および原因調査を進めるとともに、お客様への対応を最優先に進めてまいりました。
本日時点で判明している事実、影響範囲、発生原因および当グループの対応について、以下のとおりご報告いたします。
1. 事案発生から現在までの経緯
当グループは、2026年9月25日、タイムズカーのWebシステムにおいて異常なアクセスを検知し、直ちに調査および封じ込め対応を開始しました。
不正アクセスの可能性を確認した後、影響を受けたシステムの隔離、アクセス経路の遮断、ログ分析および外部専門機関によるフォレンジック調査を実施するとともに、個人情報保護委員会への報告、対象となるお客様への通知および公表を順次実施してまいりました。
また、お客様からのお問い合わせに対応するための専用窓口を設置し、被害防止策や対応方針の検討を進めるとともに、実害の有無に関する継続的な確認を実施しております。
主な経緯は以下のとおりです。 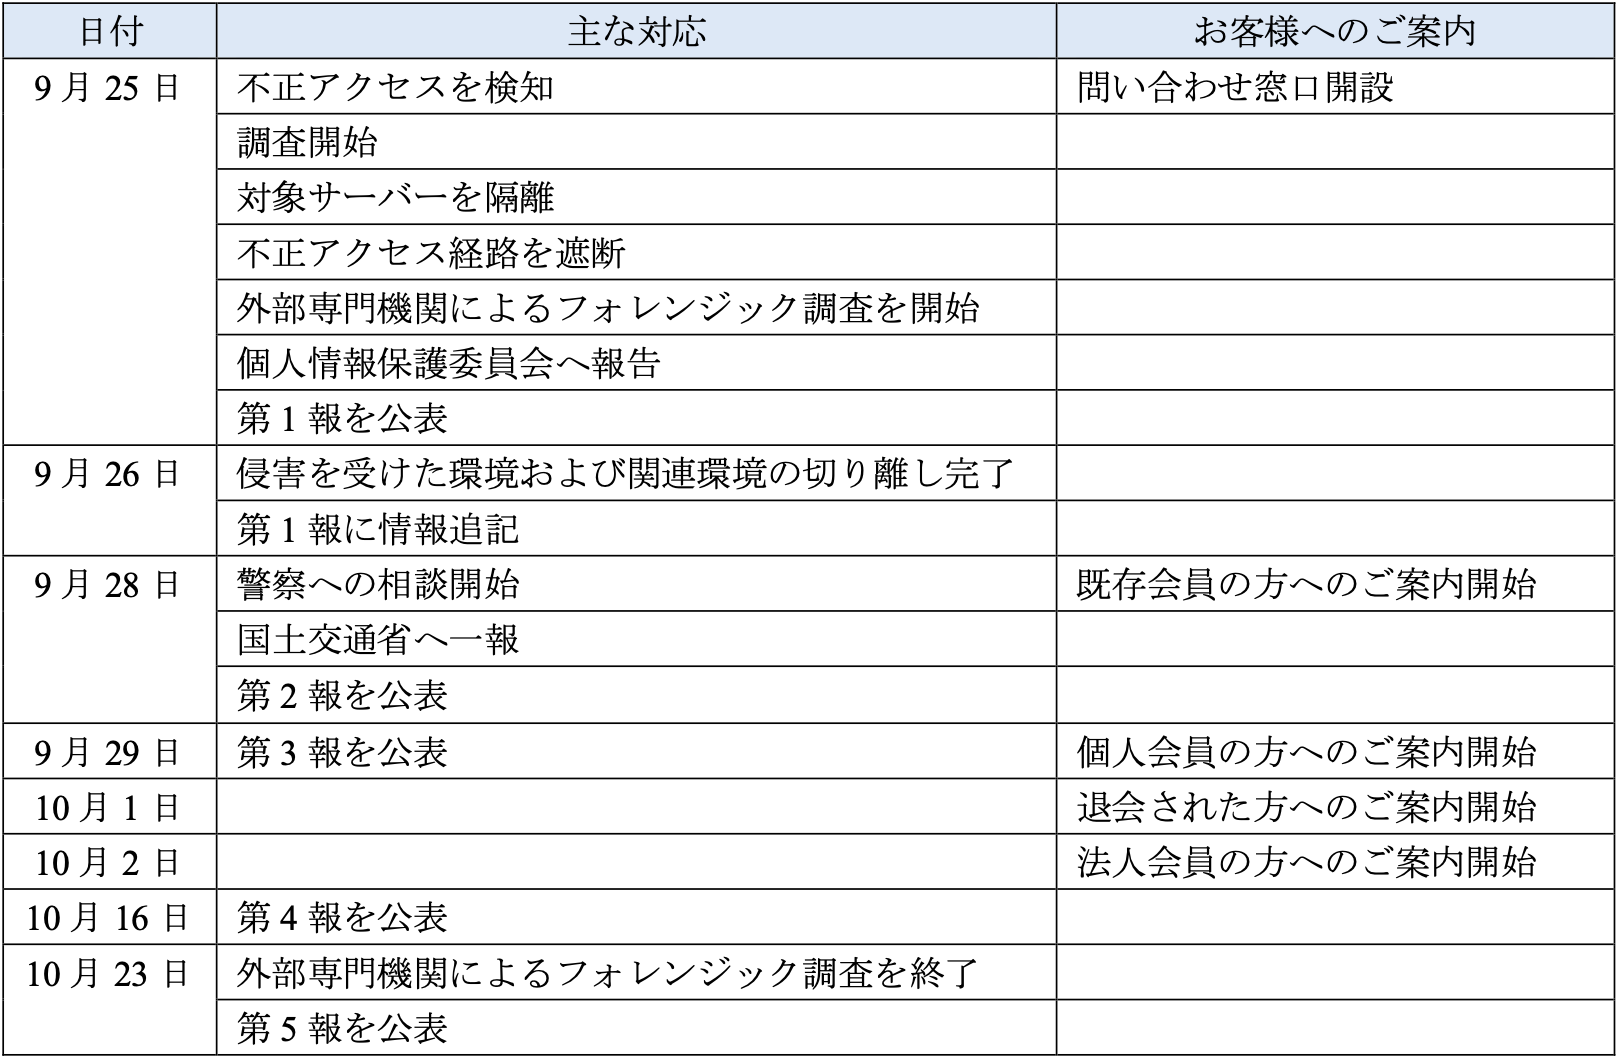
2. 漏えいまたは漏えいのおそれが確認された情報
外部専門機関によるフォレンジック調査を進めた結果、本事案に関連してタイムズクラブWebシステムへの不正アクセスが確認されました。
当グループはこれまで、本人確認書類画像データ約160万件について漏えいのおそれがあるとお知らせしておりました。
その後の詳細調査の結果、外部送信の痕跡が確認された本人確認書類画像データは約146万件であることが判明しました。なお、外部送信の痕跡は確認されなかったものの、攻撃者によるアクセスの痕跡が確認された暗号化データが存在することも判明しております。
現時点で確認されている対象件数および対象情報は以下のとおりです。
【タイムズカーWebシステムからの漏えい状況】 ※1 タイムズビジネスサービスに「カンタン入会」を通じて入会された方のご契約情報をタイムズカーWebシステムで管理しているため、駐車場のみ(クレジットカード払い)をご契約されているお客様の情報が含まれております。
<①に該当するアカウントの「属性・識別情報」の漏えい状況> ※2 2026年9月28日公表の本事案第2報において、連携サービスIDの漏えいは9件としておりましたが、調査の結果4件であることが判明いたしました。なお、第2報にて漏えい対象としておりました「JR西日本グループの会員サービスWESTER ID」は0件でした。
<①に該当するアカウントの「認証情報」の漏えい状況>
<①に該当するアカウントの「本人確認書類の画像」の漏えい状況> ※3 本人確認書類画像データは暗号化した状態で保管していたため、攻撃者によるアクセスや外部送信を示す痕跡が確認された場合であっても、直ちに画像内容が閲覧可能な状態になったことを意味するものではありません。一方で、外部送信された暗号化データについては、将来的な復号の可能性を完全に否定できるものではありません。
【タイムズクラブWebシステムからの漏えい状況】 ※4 タイムズクラブで提供している他社提携サービスと連携するための識別番号です。
※5 当グループは決済情報の非保持化に対応しており、クレジットカード番号全桁およびセキュリティコードは一切保持していないため、不正に利用されるおそれはございません。
その他、会員管理およびシステム運用のための識別情報についても、攻撃者によりアクセスされ、外部送信された痕跡がありました。
なお、外部専門機関による調査の結果に基づく最終件数については上記のとおりであり、現時点で追加の対象範囲は確認されておりません。
3. 本人確認書類の画像保有について
(1)タイムズカーにおける本人確認書類の画像保有ルールの見直し
当グループは、タイムズカーへの会員ご登録時にお客様からご提出いただいた運転免許証等の本人確認書類の画像を、暗号化した状態で会員期間中および退会後 7 年間保有しておりました。会員ご登録時のご本人確認手続きの実施に加え、不正利用が疑われる事案への対応、お問い合わせ対応および各種ご本人確認業務に利用することを目的として保有しておりました。
また、本人確認書類の画像は社内ルールに基づき保管・管理しており、保有期間についても当グループが定めた基準に則って運用しておりました。
本事案を受け、本人確認書類の画像保有に伴うリスクおよび管理のあり方を総合的に勘案した結果、運用方法等の変更を行い、会員登録完了後は画像を保有しない社内ルールに変更いたしました。
 (2)本人確認書類の画像削除について
従来、本人確認書類の画像につきましては、社内ルールで保有不要となったものを削除する他、ご本人様からのご請求に基づき削除しておりました。
このたびの社内ルール見直しに伴い、現在当グループが保有している本人確認書類の画像データにつきましては、ご本人様からのお申し出の有無にかかわらず、2026年10月末までに削除いたします。
なお、画像データは削除いたしますが、将来お客様からのお問い合わせ対応等のために必要となった際に、当グループにおいて保存していた画像との同一性を確認するための情報は、適切に保全しております。
4. お客様への影響
当グループは、外部専門機関の協力のもと、漏えいした情報の内容、外部送信の状況および二次被害の有無について調査を継続しております。
現時点において、当グループが把握している範囲では、本事案で漏えいした情報が売買・公開されたことを示す事実は確認されておりません。しかしながら、漏えいした情報には氏名や住所等の個人情報に加え、本人確認情報が含まれていることからも、以下のようなリスクが想定されます。
- フィッシングメールやフィッシングサイトによる詐欺
- なりすましによる各種申込みや問い合わせ
- 不正勧誘
- 個人情報の悪用
当グループは引き続き、外部専門機関と連携してダークウェブを含む情報流通状況の監視を継続するとともに、実害発生状況の確認を行ってまいります。
なお、当グループは決済情報の非保持化に対応しており、クレジットカード番号全桁およびセキュリティコードは一切保持していないため、不正に利用されるおそれはございません。
5. お客様への対応
当グループは、お客様の被害防止および不安軽減を最優先に考え、以下の対応を実施しております。
(1)対象となるお客様へのご案内
影響を受けたお客様に対し、個別通知を実施しております。
(2)専用お問い合わせ窓口の設置
本事案に関する専用窓口を設置し、お客様からのお問い合わせやご相談を受け付けております。
(3)お見舞金のお支払い
当グループは、本事案により暗号化された運転免許証等の本人確認書類画像データへのアクセスおよび外部送信を示す痕跡が確認されたお客様に対し、多大なご心配とご負担をお掛けしていることを重く受け止め、お見舞いとして3,000円相当の現金または金券をお渡しすることといたしました。
当該画像データは暗号化した状態で保管していたため、外部への送信を示す痕跡が確認された場合であっても、直ちに画像内容が閲覧可能な状態となったことを意味するものではありません。しかしながら、外部送信された暗号化データについては将来的な復号の可能性を完全に否定できるものではないこと、お客様への影響およびご負担を踏まえ、暗号化された運転免許証等の本人確認書類画像データへのアクセスおよび外部送信を示す痕跡が確認されたお客様を対象とさせていただきました。
なお、お見舞いの内容およびお渡し方法については現在検討中であり、決定次第、対象となるお客様へご案内いたします。
(4)継続的な対応
今後新たな事実が判明した場合には、対象となるお客様への追加のご案内を行うとともに、必要な対応策を検討いたします。
6. 発生原因
外部専門機関によるフォレンジック調査の結果、本事案はWebシステムに存在した脆弱性が悪用されたことにより発生したものと判断しております。
攻撃者は当該脆弱性を悪用してシステムへ侵入した後、システム内の情報を探索し、取得した情報を利用してデータベースおよびファイル領域へアクセスしていたことを確認しております。
なお、攻撃手法の詳細やシステム構成等については、二次被害防止の観点から公表を差し控えます。
7. 現時点での対応状況
本事案については、侵入経路、攻撃者行動および影響範囲の調査を実施するとともに、確認された侵害経路に対する対策を完了しております。
また、同一構成システムへの点検および脆弱性対策を実施し、監視・検知強化の追加対策を実施しております。
現時点において、確認された侵害経路に対する必要な対応は完了しておりますが、当グループは引き続きセキュリティ対策および監視体制の高度化を進めてまいります。
8. 今後の対応
当グループは、本事案を重大な経営課題として受け止め、再発防止および信頼回復に向けた取り組みを進めてまいります。
情報セキュリティに関する外部専門家の助言も踏まえながら、情報セキュリティ強化策を策定し、順次実施してまいります。
あわせて、当グループ社外取締役を中心とし、外部専門家を加えた調査委員会にて、本事案にかかる当グループの内部統制およびガバナンスの観点からの検証を行います。
具体的な情報セキュリティ強化策およびガバナンス強化策につきましては、年内を目処に公表いたします。
9. お問い合わせ窓口
<本事案の対象となる方のお問い合わせ窓口>
電話番号:0120-25-8924(24時間)
問い合わせフォーム: https://share.timescar.jp/inquiry.html
【これまでの発信一覧】
・2026年9月25日
「タイムズカーWebサイトへの不正アクセスによる個人情報漏えいの可能性について(第1報)」
・2026年9月28日
「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報)」
・2026年9月29日
「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)」
・2026年10月16日
「タイムズカーWebシステムへの不正アクセスによる情報漏えい関連・第4報」
- 内容は掲載当時のもので、現在と異なる場合があります。